MONAI Label, gli agenti AI trovano uno zero-day in 11 minuti
Amazon svela come agenti AI legati alla Cina, con il framework Cairn, hanno trovato e sfruttato uno zero-day in MONAI Label in soli 11 minuti.
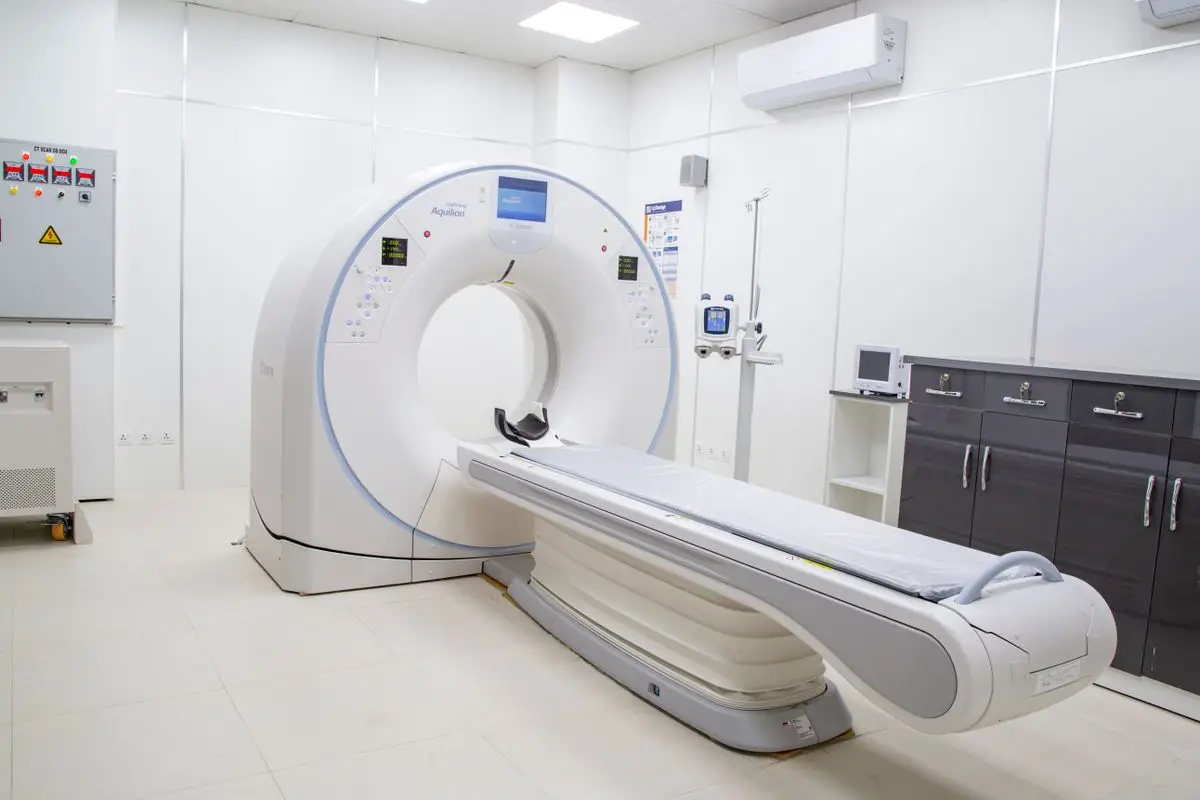
Un gruppo legato alla Cina ha lasciato lavorare per quasi due giorni degli agenti AI autonomi contro le reti di alcune università, e alla fine questi agenti hanno trovato da soli uno zero-day in MONAI Label, un’applicazione open source per l’imaging medico, riuscendo a prendere il controllo di un server. A raccontarlo è CJ Moses, CISO di Amazon, in un rapporto condiviso con The Register e ripreso da SecurityWeek.
Il caso è interessante per due motivi. Il primo è tecnico: non si parla di un attaccante umano che usa l’AI come assistente, ma di agenti che mappano un’applicazione, individuano una falla sconosciuta e la sfruttano senza istruzioni passo passo. Il secondo riguarda il settore: il software colpito vive nel mondo della ricerca medica, dove i server accademici spesso sono esposti più di quanto dovrebbero.
Cosa ha scoperto Amazon sulla campagna
Il punto di partenza è del 10 settembre. In quella data il team Amazon Threat Intelligence ha trovato un server con un’istanza di Cairn ospitata pubblicamente, cioè un framework open source di penetration testing che usa agenti AI e che, secondo Moses, è diventato popolare anche tra i criminali informatici. Quell’istanza offriva una visibilità rara su ciò che gli agenti stavano facendo davvero.
La campagna è durata 48 ore a partire dall’8 settembre. I prompt erano scritti in cinese semplificato e gli orari negli script eseguiti risultavano impostati sul fuso China Standard Time, due indizi che Amazon usa per attribuire l’attività a un attore legato alla Cina. Gli obiettivi erano università dell’Asia orientale, al di fuori della Cina continentale.
Prima del colpo andato a segno ci sono stati tentativi falliti, ed è proprio questo il dettaglio più istruttivo.
Sedici ore di tentativi contro un server Redis
Gli agenti hanno provato a violare il server Redis di un’università per circa 16 ore, con 148 azioni in sequenza. Hanno cercato di abusare della funzione di replica di Redis per caricare codice non autorizzato, di uscire dalla sandbox degli script, di scrivere nei file di configurazione e di corrompere la memoria. Nessuno di questi tentativi ha avuto successo.
Quando la strada si è chiusa, gli agenti non si sono fermati. Hanno tentato un’iniezione Log4Shell contro un altro servizio, un attacco SSRF contro una vulnerabilità in un’istanza Qdrant sulla stessa macchina e diversi credential spray contro PostgreSQL, SSH e altri strumenti.
Un secondo fronte sul server GPU
In parallelo, un’altra operazione durata oltre sei ore ha preso di mira il server GPU di un ateneo con un ulteriore credential spray. Per prepararlo, gli agenti hanno compilato un elenco di 80 nomi utente reali raccolti da siti web pubblici, articoli accademici e altri documenti dell’università. Anche questo tentativo è fallito.
Per Moses, le due operazioni messe insieme dimostrano che gli agenti hanno continuato ad adattarsi per quasi un’intera giornata, senza una guida umana. È la capacità di cambiare tattica dopo un insuccesso a rendere questi sistemi diversi da un semplice script di scansione.
Lo zero-day in MONAI Label, in 11 minuti
La svolta arriva quando gli agenti incontrano MONAI Label. Secondo il rapporto, hanno riconosciuto il framework dell’applicazione, mappato i suoi endpoint API e trovato un endpoint di upload con un parametro per il nome del file. Hanno quindi verificato se quel parametro fosse vulnerabile al path traversal, e lo era.
Il path traversal è una classe di falle in cui un nome di file costruito in modo opportuno permette di uscire dalla cartella prevista e scrivere altrove sul server. Qui il risultato è stato una scrittura arbitraria di file. Sempre secondo Moses, dalla mappatura delle API alla possibilità di scrivere file ovunque sono passati circa 11 minuti.
Undici minuti, per un lavoro che un ricercatore umano avrebbe probabilmente svolto in ore.
In seguito gli agenti hanno sfruttato la stessa falla per eseguire una reverse shell Python con privilegi di root. In un’altra sessione, dopo la scoperta dello zero-day, l’operatore umano ha fornito agli agenti un proxy che faceva da tunnel verso la rete di una seconda università, dove girava un server con lo stesso codice vulnerabile.
Il ruolo dell’operatore umano
Questo passaggio chiarisce bene dove sta la divisione del lavoro. Gli agenti hanno fatto la parte lunga e ripetitiva: tentare, fallire, cambiare approccio, trovare la falla. L’essere umano è intervenuto per allargare il perimetro, mettendo a disposizione un accesso di rete. Non è automazione totale, ma è già un modello in cui una persona dirige più operazioni mentre l’esecuzione è delegata.
Amazon ha segnalato la vulnerabilità ai manutentori del progetto, che hanno rilasciato una correzione e un avviso di sicurezza. Se gestisci un’istanza di MONAI Label, quindi, la prima cosa da fare è verificare la versione e applicare l’aggiornamento indicato nell’advisory, evitando di lasciare il servizio raggiungibile da Internet senza protezioni.
Il contesto: Cairn non è un caso isolato
Il rapporto di Amazon arriva dopo un’altra analisi, quella del team di threat intelligence di Gambit Security. Lì si documenta un operatore cinese che ha usato Cairn per condurre almeno 105 attacchi, riuscendo a compromettere, in misura diversa, almeno 27 aziende. Anche quella campagna risale a settembre.
In quel caso, oltre a Cairn, l’attaccante ha usato altri due strumenti open source basati su agenti AI per rubare dati di carte di credito e altre informazioni sensibili. Tra le vittime citate ci sono una grande azienda alberghiera inclusa nella Fortune 500, una importante compagnia aerea statunitense, un distributore americano di forniture industriali e un negozio online di moda.
Il messaggio che Moses ricava dai due casi è netto: lo stesso framework di agenti autonomi viene adottato sia per lo spionaggio sia per le operazioni criminali. Su questo sito avevamo già raccontato il caso dell’hacker che ha usato agenti AI per violare oltre cento siti, e di recente anche l’attacco alla Commissione europea condotto con ARTEX. Il filo che unisce queste storie è sempre lo stesso: gli agenti abbassano il costo e il tempo necessari per un’intrusione.
Perché conta per chi gestisce software e dati sanitari
MONAI Label appartiene all’ecosistema del software open source per l’imaging medico, spesso installato su server di ricerca di università e ospedali. Sono ambienti dove la sicurezza dipende da pochi amministratori, dove convivono strumenti sperimentali e dati delicati, e dove una macchina con GPU è un bersaglio appetibile.
La lezione più concreta riguarda i tempi. Un difensore che pensava di avere giorni o settimane per correggere una falla appena scoperta ora deve fare i conti con agenti che la individuano e la sfruttano nel giro di minuti. Questo non significa che ogni sistema sia a rischio immediato, ma che alcune abitudini diventano rischiose: servizi di sviluppo lasciati esposti, parametri di upload non validati, credenziali deboli su SSH e database.
Il rapporto lascia aperte alcune domande. Non sappiamo quanti altri server MONAI Label esposti siano stati scansionati, né se la stessa falla sia stata usata altrove prima della correzione. Amazon descrive ciò che ha osservato su un’infrastruttura trovata il 10 settembre, non l’intero perimetro della campagna.
Cosa fare nella pratica
Per un team tecnico, le mosse sensate sono poche e concrete. Prima di tutto aggiorna MONAI Label alla versione corretta e leggi l’advisory dei manutentori. Poi controlla quali servizi del tuo ambiente di ricerca sono raggiungibili dall’esterno, e restringi l’accesso con VPN o regole di rete. Infine rivedi le credenziali su SSH, PostgreSQL e Redis, perché gli agenti hanno tentato proprio queste strade.
Vale anche la pena monitorare le scritture anomale nelle cartelle di upload e l’esecuzione di shell inattese. Un attacco che dura 48 ore lascia tracce: il vantaggio dei difensori è che gli agenti, pur rapidi, sono rumorosi e fanno molti tentativi falliti prima di riuscire.
Conclusioni
La storia di MONAI Label mostra un passaggio di fase: gli agenti AI non si limitano più a velocizzare attività note, ma riescono a scoprire vulnerabilità inedite in software open source reale, con un operatore umano che li dirige da lontano. Per chi si occupa di sicurezza, sanità digitale o infrastrutture di ricerca, il tema non è più teorico.
Se vuoi restare aggiornato su come gli agenti AI cambiano il panorama della sicurezza, continua a seguire le nostre news e iscriviti agli aggiornamenti: ne parleremo man mano che emergeranno nuovi rapporti e nuove correzioni.
Tutta l'AI della settimana, in 5 minuti, nella tua email
- Le guide e le notizie della settimana, divise per rubrica
- Solo ciò che conta, verificato e spiegato in italiano
- Niente spam, ti cancelli con un clic
Daniele Della Corte
Fondatore di IntelligenzaArtificiale.net · Consulente SEO e AI dal 2008
Prima della pubblicazione controlla fonti, numeri e nomi, e risponde personalmente di quello che leggi. Lavora con l'intelligenza artificiale da oltre 7 anni: ha fondato BeProud.ai e ha progettato la redazione di questo sito.
Consulenza AIVuoi applicare l'AI al tuo lavoro? Ti aiuto a scegliere cosa automatizzare e a realizzarlo.
Scopri la consulenza